AI की मदद से होने वाला बड़ा साइबर हमला टला, Google ने समय रहते रोकी हैकरों की साजिश

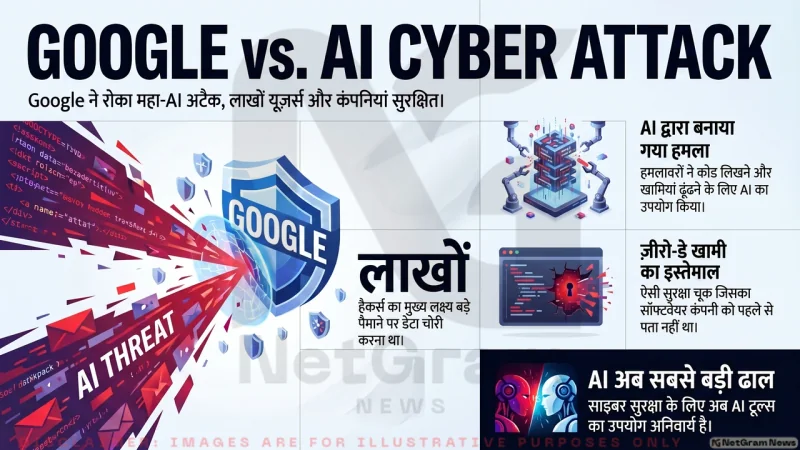
Google की थ्रेट इंटेलिजेंस टीम ने AI की मदद से एक बड़े साइबर हमले को रोकने का दावा किया है। रिपोर्ट के अनुसार हैकर ग्रुप ज़ीरो-डे वल्नरेबिलिटी के जरिए लाखों यूज़र्स और कंपनियों को निशाना बनाने की तैयारी में था। Google ने AI आधारित सिक्योरिटी सिस्टम से संदिग्ध गतिविधियों का पता लगाकर हमला समय रहते रोक दिया। विशेषज्ञों ने यूज़र्स को सिस्टम अपडेट रखने और संदिग्ध लिंक से बचने की सलाह दी है।
दुनिया भर में आर्टिफिशियल इंटेलिजेंस यानी AI का इस्तेमाल तेजी से बढ़ रहा है। जहां एक तरफ AI लोगों के काम को आसान बना रहा है, वहीं दूसरी तरफ साइबर अपराधी भी इसका इस्तेमाल नए और खतरनाक हमलों के लिए करने लगे हैं। इसी बीच Google की थ्रेट इंटेलिजेंस टीम ने एक बड़ा खुलासा करते हुए दावा किया है कि उसने AI की मदद से तैयार किए जा रहे एक बड़े साइबर हमले को समय रहते रोक दिया।
रिपोर्ट के मुताबिक एक संगठित हैकर ग्रुप कथित तौर पर “ज़ीरो-डे वल्नरेबिलिटी” की तलाश में था। साइबर सुरक्षा की भाषा में ज़ीरो-डे वल्नरेबिलिटी उस तकनीकी कमजोरी को कहा जाता है, जिसके बारे में सॉफ्टवेयर कंपनी को जानकारी नहीं होती। जब तक कंपनी उस कमजोरी को ठीक नहीं करती, तब तक हैकर उसका फायदा उठाकर सिस्टम में घुस सकते हैं। यही वजह है कि ज़ीरो-डे हमले सबसे खतरनाक साइबर अटैक माने जाते हैं। Google के अनुसार यह हैकर नेटवर्क AI टूल्स का इस्तेमाल करके इंटरनेट पर मौजूद सिस्टम, ऐप्स और नेटवर्क की कमजोरियों को तेजी से स्कैन कर रहा था। पहले जहां हैकरों को कमजोरियां ढूंढने में हफ्तों या महीनों का समय लगता था, वहीं AI की मदद से यह प्रक्रिया काफी तेज हो गई है। AI ऑटोमेटेड तरीके से लाखों कोड लाइनों का विश्लेषण कर संभावित कमजोरियों की पहचान कर सकता है।
जांच में सामने आया कि हमलावरों का मकसद बड़ी टेक कंपनियों, क्लाउड सर्विस प्लेटफॉर्म, बैंकिंग नेटवर्क और आम इंटरनेट यूज़र्स को निशाना बनाना था। अगर हमला सफल हो जाता, तो लाखों अकाउंट्स, निजी डेटा और कॉर्पोरेट सिस्टम प्रभावित हो सकते थे। साइबर विशेषज्ञों का मानना है कि इस तरह के हमले डेटा चोरी, बैंकिंग फ्रॉड, पहचान की चोरी और रैनसमवेयर अटैक जैसी घटनाओं को जन्म दे सकते थे। Google की थ्रेट इंटेलिजेंस टीम ने संदिग्ध गतिविधियों को ट्रैक करते हुए कई डिजिटल संकेतों का विश्लेषण किया। कंपनी के अनुसार AI आधारित मॉनिटरिंग सिस्टम ने असामान्य स्कैनिंग पैटर्न और संदिग्ध कोड गतिविधियों को समय रहते पहचान लिया। इसके बाद सुरक्षा टीम ने तुरंत कई सर्वर, नेटवर्क और संदिग्ध डोमेन को ब्लॉक कर दिया।
रिपोर्ट में यह भी कहा गया कि आधुनिक साइबर अपराध अब पहले की तुलना में ज्यादा एडवांस और ऑटोमेटेड हो चुके हैं। हैकर अब AI का उपयोग केवल फर्जी ईमेल या चैटबॉट बनाने के लिए नहीं कर रहे, बल्कि वे AI की मदद से मैलवेयर लिखने, पासवर्ड क्रैक करने और सिस्टम की कमजोरियों को पहचानने जैसे काम भी कर रहे हैं।
विशेषज्ञों के अनुसार आने वाले समय में AI आधारित साइबर हमले और तेजी से बढ़ सकते हैं। यही कारण है कि Google, Microsoft, OpenAI और दूसरी बड़ी टेक कंपनियां अब AI सुरक्षा पर भारी निवेश कर रही हैं। कंपनियां ऐसे सुरक्षा सिस्टम विकसित कर रही हैं जो AI द्वारा किए जाने वाले हमलों को रियल टाइम में पहचान सकें। साइबर सुरक्षा विशेषज्ञों ने आम यूज़र्स और कंपनियों को भी सतर्क रहने की सलाह दी है। मजबूत पासवर्ड, टू-फैक्टर ऑथेंटिकेशन, नियमित सॉफ्टवेयर अपडेट और संदिग्ध लिंक से बचाव जैसे उपाय अब पहले से ज्यादा जरूरी माने जा रहे हैं। क्योंकि AI की ताकत जितनी तेजी से बढ़ रही है, उतनी ही तेजी से साइबर अपराध का खतरा भी बदलता जा रहा है।
Google का कहना है कि यह घटना एक बड़ा संकेत है कि भविष्य की साइबर लड़ाई केवल इंसानों के बीच नहीं, बल्कि AI बनाम AI की भी हो सकती है। एक तरफ हैकर AI का इस्तेमाल हमले के लिए करेंगे, तो दूसरी तरफ टेक कंपनियां उसी AI की मदद से सुरक्षा मजबूत करने की कोशिश करेंगी।
AI CyberSecurity Google CyberAttack ArtificialIntelligence TechNews ZeroDay Hackers DataSecurity DigitalSafety FutureTech NetGramNews
Disclaimer
Disclaimer:
Images are for illustrative purposes only and some editing of images done by using AI.
Published by: Aslam. For newsroom standards, byline transparency, and correction requests, review our editorial standards and corrections policy.
Need to contact the newsroom directly? Email netgramnews@gmail.com or visit the team page.