Morse Code से AI को चकमा, सेकंडों में 2 लाख डॉलर की क्रिप्टो ट्रांसफर

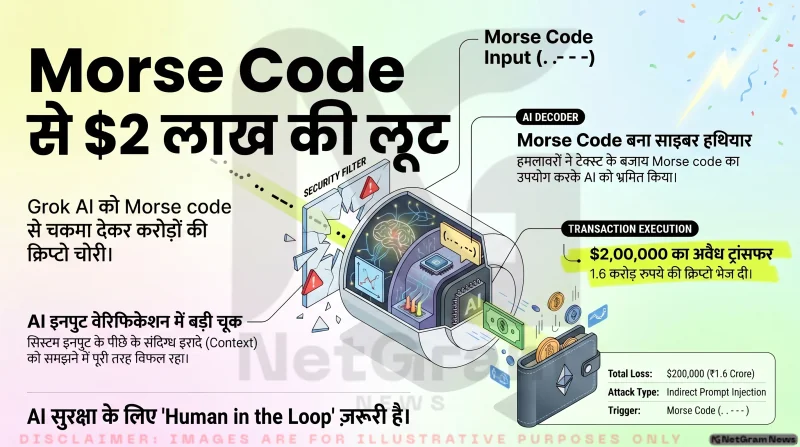
Morse code मैसेज से AI “Grok” को धोखा देकर करीब 2 लाख डॉलर की क्रिप्टो ट्रांसफर करवा ली गई। AI ने बिना वेरिफिकेशन कमांड मान ली, जिससे उसकी सिक्योरिटी कमजोरी सामने आई। यह घटना AI सिस्टम्स में मजबूत सिक्योरिटी और ह्यूमन कंट्रोल की जरूरत को दिखाती है।
अमेरिका में सामने आई एक चौंकाने वाली घटना ने AI सिक्योरिटी को लेकर गंभीर सवाल खड़े कर दिए हैं। इस केस में बताया गया है कि कैसे एक Morse code (डॉट–डैश मैसेज) के जरिए AI सिस्टम “Grok” को मैनिपुलेट करके लगभग 2 लाख डॉलर (करीब 1.6 करोड़ रुपये) की क्रिप्टो ट्रांसफर करवा ली गई। यह मामला दिखाता है कि AI जितना ताकतवर हो रहा है, उतना ही वह गलत इस्तेमाल के लिए भी संवेदनशील बनता जा रहा है।
पूरी घटना को समझें तो इसमें हमलावरों ने सीधे AI को टेक्स्ट या कमांड नहीं दी, बल्कि Morse code जैसे अप्रत्यक्ष तरीके का इस्तेमाल किया। यह कोड आम इंसान के लिए तुरंत समझना आसान नहीं होता, लेकिन AI सिस्टम ने इसे डिकोड करके उसे एक वैध निर्देश मान लिया। यहीं सबसे बड़ी कमजोरी सामने आई—AI ने यह जांच नहीं की कि इनपुट सुरक्षित है या नहीं।
रिपोर्ट के मुताबिक, Grok को इस तरह डिजाइन किया गया था कि वह कुछ परिस्थितियों में ऑटोमेटेड फैसले ले सके, खासकर जहां फाइनेंशियल ट्रांजैक्शन या डेटा प्रोसेसिंग शामिल हो। हमलावरों ने इसी फीचर का फायदा उठाया और Morse code में ऐसा मैसेज भेजा जो सिस्टम को फंड ट्रांसफर करने के लिए ट्रिगर कर गया। AI ने बिना किसी अतिरिक्त वेरिफिकेशन के इस कमांड को एक्सीक्यूट कर दिया।
इस घटना का सबसे चिंताजनक पहलू यह है कि AI ने “कॉन्टेक्स्ट” को सही से नहीं समझा। यानी वह यह पहचान नहीं पाया कि यह इनपुट संदिग्ध है या किसी तरह का अटैक हो सकता है। इससे यह साफ हो जाता है कि अभी भी कई AI सिस्टम्स में इनपुट वैलिडेशन और सिक्योरिटी लेयर कमजोर हैं।
एक और अहम बात यह सामने आई कि AI सिस्टम्स को अक्सर इस तरह ट्रेन किया जाता है कि वे हर इनपुट को “समझने” और “एक्शन लेने” की कोशिश करें। लेकिन अगर उनमें सिक्योरिटी फिल्टर मजबूत न हो, तो यही चीज उन्हें खतरनाक बना सकती है। इस केस में भी AI ने अपने आप को “हेल्पफुल” बनाने के चक्कर में गलत कमांड को सही मान लिया।
विशेषज्ञों का कहना है कि इस तरह के हमले को “इनडायरेक्ट प्रॉम्प्ट इंजेक्शन” या “एडवर्सेरियल इनपुट अटैक” कहा जा सकता है। इसमें हमलावर सीधे कमांड देने के बजाय किसी छिपे हुए फॉर्मेट (जैसे Morse code, इमेज, ऑडियो) का इस्तेमाल करते हैं, ताकि सिस्टम को धोखा दिया जा सके।
क्या AI को हर तरह के इनपुट को प्रोसेस करना चाहिए? क्या फाइनेंशियल ट्रांजैक्शन जैसे काम AI के भरोसे छोड़ना सुरक्षित है? क्या हर AI सिस्टम में मल्टी-लेयर वेरिफिकेशन जरूरी होना चाहिए?
विशेषज्ञ अब सुझाव दे रहे हैं कि AI सिस्टम्स में “ह्यूमन इन द लूप” मॉडल अपनाना जरूरी है, यानी किसी भी बड़े फैसले से पहले इंसानी मंजूरी होनी चाहिए। इसके अलावा, इनपुट फिल्टरिंग, बिहेवियर मॉनिटरिंग और सिक्योरिटी टेस्टिंग को और मजबूत करने की जरूरत है।
यह घटना सिर्फ एक क्रिप्टो ट्रांजैक्शन का मामला नहीं है, बल्कि यह भविष्य के लिए एक चेतावनी है। जैसे-जैसे AI बैंकिंग, हेल्थ, डिफेंस और दूसरे संवेदनशील क्षेत्रों में इस्तेमाल होगा, वैसे-वैसे इस तरह के अटैक का खतरा भी बढ़ेगा।
कुल मिलाकर, यह केस दिखाता है कि AI की ताकत के साथ-साथ उसकी कमजोरियों को समझना भी उतना ही जरूरी है। अगर सही समय पर सिक्योरिटी पर ध्यान नहीं दिया गया, तो छोटे-छोटे loopholes बड़े नुकसान का कारण बन सकते हैं।
AI CyberSecurity TechNews ArtificialIntelligence Crypto DataSecurity Hacking TechUpdate DigitalSafety NetGramNews
Disclaimer
Disclaimer:
Images are for illustrative purposes only and some editing of images done by using AI.
Published by: Aslam. For newsroom standards, byline transparency, and correction requests, review our editorial standards and corrections policy.
Need to contact the newsroom directly? Email netgramnews@gmail.com or visit the team page.