axios npm हैक: ओपन-सोर्स सप्लाई चेन पर बड़ा साइबर हमला
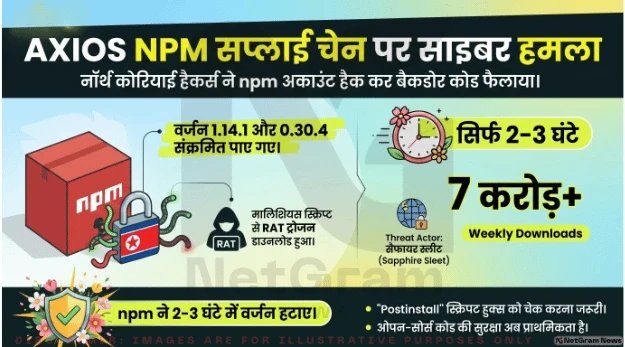
नॉर्थ कोरिया से जुड़े हैकर ग्रुप ने axios के npm अकाउंट को हैक कर बैकडोर वाले वर्जन पब्लिश कर दिए, जिनमें मालिशियस स्क्रिप्ट के जरिए सिस्टम पर हमला संभव था। हालांकि ये वर्जन कुछ घंटों में हटा दिए गए, लेकिन इस घटना ने ओपन-सोर्स सिक्योरिटी और डेवलपर्स के लिए बड़े खतरे और जरूरी सावधानियों को उजागर कर दिया।
ओपन-सोर्स जावास्क्रिप्ट इकोसिस्टम में हाल ही में एक बड़े सप्लाई-चेन साइबर हमले का खुलासा हुआ, जिसने डेवलपर्स और टेक इंडस्ट्री को हिला कर रख दिया। रिपोर्ट के अनुसार, नॉर्थ कोरिया से जुड़े हैकर ग्रुप “सैफायर स्लीट” ने लोकप्रिय HTTP लाइब्रेरी axios के npm अकाउंट से छेड़छाड़ कर दी।
हैकर्स ने axios के मेंटेनर “jasonsaayman” का npm अकाउंट हैक कर लिया और इसके दो वर्जन—1.14.1 और 0.30.4—को बैकडोर कोड के साथ पब्लिश कर दिया। इन खतरनाक वर्जन्स में एक मालिशियस “postinstall” स्क्रिप्ट छिपाई गई थी, जो पैकेज इंस्टॉल होते ही यूज़र के सिस्टम पर रिमोट एक्सेस ट्रोजन (RAT) डाउनलोड और रन कर सकती थी।
axios हर हफ्ते 7 करोड़ से ज्यादा डाउनलोड होने वाली एक बेहद लोकप्रिय और बेसिक लाइब्रेरी है, इसलिए इस हमले का संभावित असर बहुत बड़ा हो सकता था। हालांकि राहत की बात यह रही कि ये संक्रमित वर्जन सिर्फ 2–3 घंटे तक ही लाइव रहे, जिसके बाद npm ने इन्हें हटा दिया।
इस हमले को माइक्रोसॉफ्ट और गूगल दोनों ने स्वतंत्र रूप से नॉर्थ कोरिया से जुड़े थ्रेट एक्टर्स से लिंक किया है। इससे साफ हो गया कि अब राज्य-समर्थित साइबर हमले सीधे ओपन-सोर्स सप्लाई चेन को निशाना बना रहे हैं। GitHub पर जारी axios के पोस्ट-मॉर्टम में इस पूरे घटनाक्रम का विस्तार से वर्णन किया गया, जो ओपन-सोर्स सिक्योरिटी कम्युनिटी के लिए एक अहम रेफरेंस बन गया और Hacker News पर इसे 250 से ज्यादा पॉइंट्स मिले।
इस घटना से डेवलपर्स के लिए कई महत्वपूर्ण सीख सामने आई हैं। पहली, किसी पैकेज की लोकप्रियता या प्रतिष्ठा यह गारंटी नहीं देती कि वह हमेशा सुरक्षित रहेगा।
दूसरी, “postinstall” जैसे स्क्रिप्ट हुक्स को डिफॉल्ट रूप से शक की नजर से देखना चाहिए, खासकर जब पैकेज को सीधे प्रोडक्शन बिल्ड या CI/CD पाइपलाइन में इस्तेमाल किया जा रहा हो।
इस घटना के बाद कई संगठनों ने अपने डिपेंडेंसी ट्री का ऑडिट शुरू कर दिया है और “lockfile” व “internal mirror” जैसी सुरक्षा रणनीतियों को मजबूत करने का फैसला लिया है।
आम यूज़र्स को भले ही इस हमले का सीधा असर महसूस न हो, लेकिन जिन ऐप्स और वेबसाइट्स पर वे रोज भरोसा करते हैं, उनके बैकएंड में ऐसी लाइब्रेरी का व्यापक इस्तेमाल होता है। अगर किसी डेवलपर ने इन संक्रमित वर्जन्स को इस्तेमाल किया होता, तो हमलावर सिस्टम तक पहुंच बनाकर आगे और हमले कर सकते थे या डेटा चोरी कर सकते थे।
यह घटना ओपन-सोर्स मॉडल की एक बड़ी सच्चाई भी सामने लाती है—दुनिया भर के लाखों प्रोजेक्ट्स छोटे-छोटे मेंटेनर ग्रुप्स पर निर्भर हैं, जिनके पास हमेशा मजबूत सुरक्षा संसाधन नहीं होते। वहीं, इन पर निर्भर कंपनियों की वैल्यू अरबों डॉलर में होती है। ऐसे में बड़ी कंपनियों के लिए यह जरूरी हो गया है कि वे सिर्फ इन प्रोजेक्ट्स का इस्तेमाल ही न करें, बल्कि इनके मेंटेनेंस और सुरक्षा में आर्थिक और तकनीकी सहयोग भी दें।
CyberSecurity #Axios #NPM #Hacking #TechNews #Developers #OpenSource #DataSecurity #Programming #CyberAttack #NetGramNews
Disclaimer
Disclaimer:
Images are for illustrative purposes only and some editing of images done by using AI.
Published by: Netgram Team. For newsroom standards, byline transparency, and correction requests, review our editorial standards and corrections policy.
Need to contact the newsroom directly? Email netgramnews@gmail.com or visit the team page.