साइबर सिक्योरिटी अलर्ट 2026: बढ़ते डेटा ब्रीच और रैनसमवेयर हमलों से दुनिया सतर्क
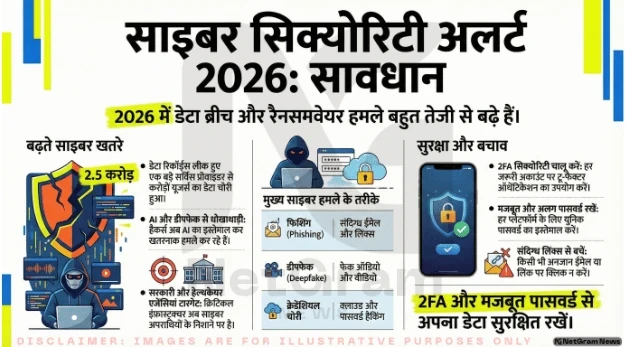
2026 में साइबर हमले, डेटा ब्रीच और रैनसमवेयर तेजी से बढ़े हैं, खासकर कंपनियों, सरकारी एजेंसियों और हेल्थकेयर सेक्टर पर। AI आधारित फिशिंग और डीपफेक स्कैम से खतरा और बढ़ गया है। यूजर्स को 2FA, मजबूत पासवर्ड और सतर्कता अपनाने की सलाह दी गई है।
2026 की शुरुआत से ही दुनियाभर में साइबर हमलों और डेटा ब्रीच के मामले तेजी से बढ़ रहे हैं। फरवरी और मार्च में कई बड़ी कंपनियां, सरकारी एजेंसियां, हेल्थकेयर और पब्लिक सर्विस सेक्टर हैकर्स के निशाने पर रहे। इन हमलों में लाखों यूजर्स का डेटा लीक हुआ और कई जरूरी सेवाएं दिनों तक बाधित रहीं।
हाल ही में एक बड़े सर्विस प्रोवाइडर में हुए डेटा ब्रीच में प्रभावित रिकॉर्ड्स की संख्या 1 करोड़ से बढ़कर 2.5 करोड़ तक पहुंच गई। वहीं हेल्थकेयर और मेडिकल नेटवर्क्स पर हुए हमलों ने यह साफ कर दिया कि क्रिटिकल इंफ्रास्ट्रक्चर अब साइबर अपराधियों के लिए आसान टारगेट बनता जा रहा है।
रिपोर्ट्स के अनुसार, इस साल साइबर हमलों के प्रमुख तरीके फिशिंग, बिजनेस ईमेल कम्प्रोमाइज, क्लाउड क्रेडेंशियल चोरी और सप्लाई-चेन अटैक हैं। कई संस्थाएं अभी भी पुराने सिस्टम, कमजोर पासवर्ड और कम सुरक्षा उपायों के कारण जोखिम में हैं।
इसके अलावा AI-जनरेटेड फिशिंग ईमेल और डीपफेक ऑडियो-वीडियो के जरिए धोखाधड़ी और भी खतरनाक और भरोसेमंद दिखने लगी है। आम लोगों के लिए यह खतरा सिर्फ पासवर्ड लीक तक सीमित नहीं है, बल्कि पहचान चोरी, बैंकिंग फ्रॉड और ब्लैकमेल जैसे मामलों तक पहुंच सकता है।
विशेषज्ञ सलाह देते हैं कि हर जरूरी अकाउंट पर 2-फैक्टर ऑथेंटिकेशन (2FA) चालू करें, अलग-अलग पासवर्ड रखें और किसी भी संदिग्ध लिंक या ईमेल पर क्लिक करने से पहले अच्छी तरह जांच करें। वहीं कंपनियों के लिए जरूरी है कि वे साइबर सिक्योरिटी को सिर्फ औपचारिकता न समझें, बल्कि इसे बिजनेस की प्राथमिक जरूरत मानें।
नियमित ऑडिट, कर्मचारियों की ट्रेनिंग और मजबूत सिक्योरिटी सिस्टम अपनाकर ही इन बढ़ते साइबर खतरों से बचा जा सकता है।
CyberSecurity #DataBreach #Ransomware #OnlineSafety #TechNews #CyberAlert #DigitalSafety #AIThreat #StaySafeOnline #InternetSecurity #NetGramNews
Disclaimer
Disclaimer:
Images are for illustrative purposes only and some editing of images done by using AI.
Published by: Netgram Team. For newsroom standards, byline transparency, and correction requests, review our editorial standards and corrections policy.
Need to contact the newsroom directly? Email netgramnews@gmail.com or visit the team page.